Open source · On-premise · SIEM + GRC
LogSOC — la plateforme de cybersécurité souveraine pour PME et ETI.
Libre · Open · Gouvernance · Sécurité · Opérations · Conformité
Supervision de sécurité temps réel, conformité (ANSSI, NIS2, RGPD, DORA, ISO 27001) et gouvernance SI, réunies dans une seule plateforme 100 % open source, hébergée chez vous. Vos données ne quittent jamais votre infrastructure.
Présentation
Un SOC complet, sans le budget d’un grand compte.
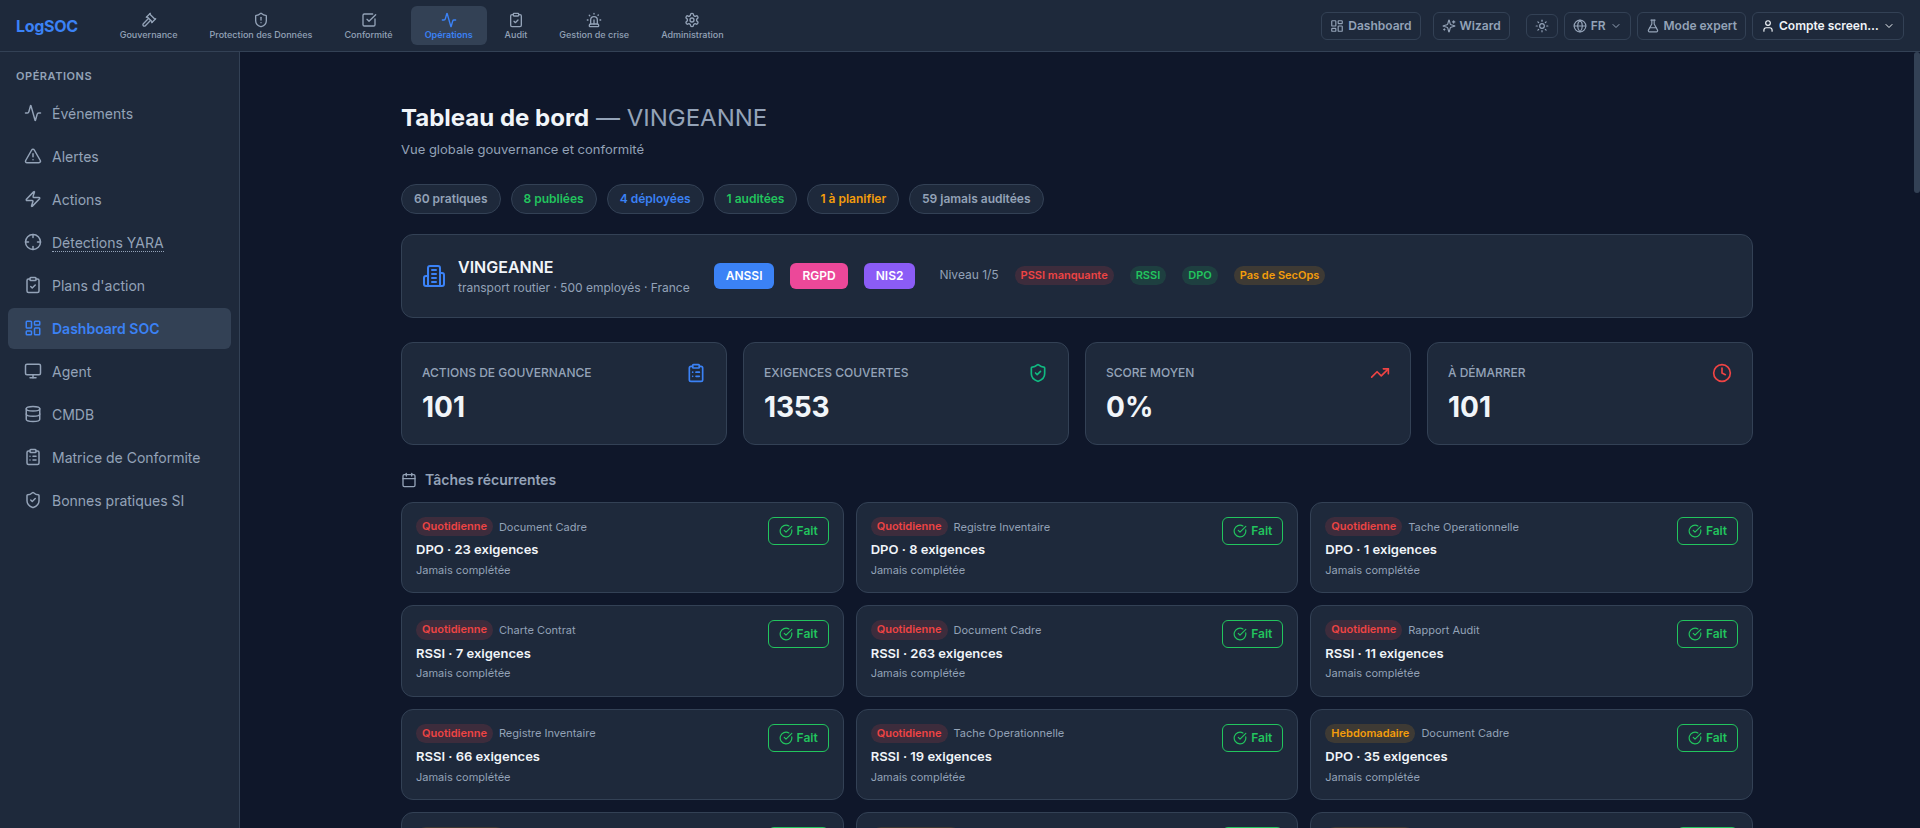
SIEM temps réel
Agents natifs C++ sur Linux (eBPF, fanotify, journald) et Windows (ETW, Event Log, FIM asynchrone). Ingestion chiffrée HMAC, WAL zero-loss, enrichissement serveur MITRE/Sigma/sévérité, stockage ClickHouse avec rétention 90 jours + archivage Parquet à froid.
Détection
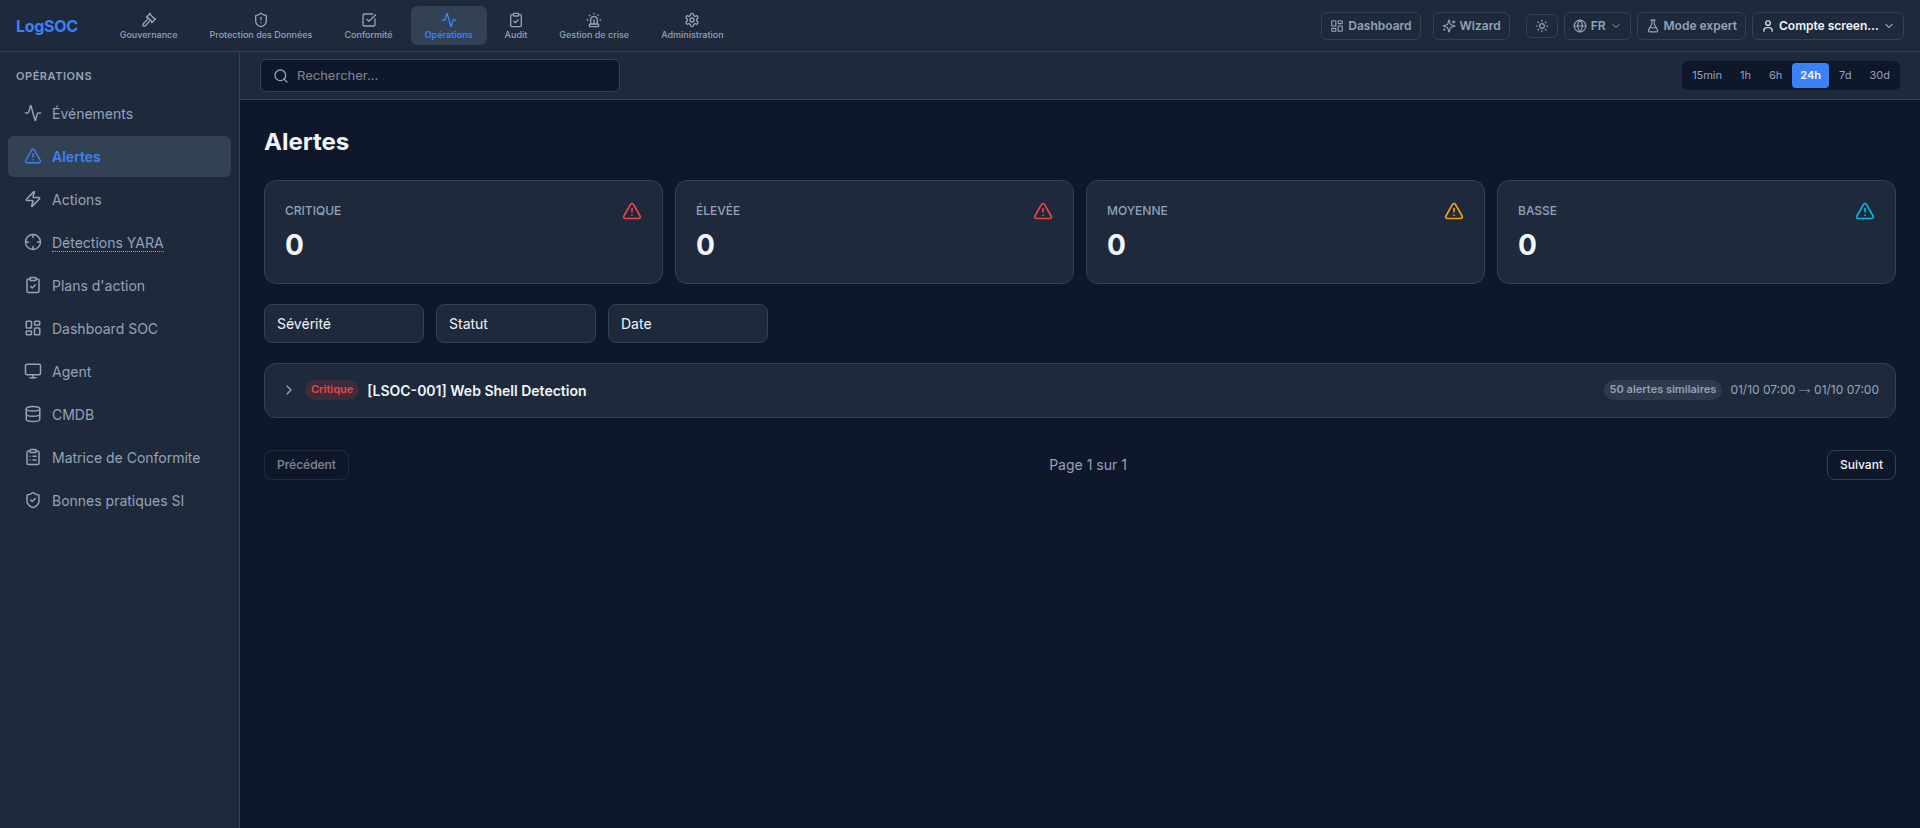
8 500+ règles YARA, 210 règles Sigma, moteur de corrélation, mappage MITRE ATT&CK, threat hunting et threat intelligence. Alerting avec SLA configurables, escalade, runbooks et gestion des faux positifs.
GRC & conformité
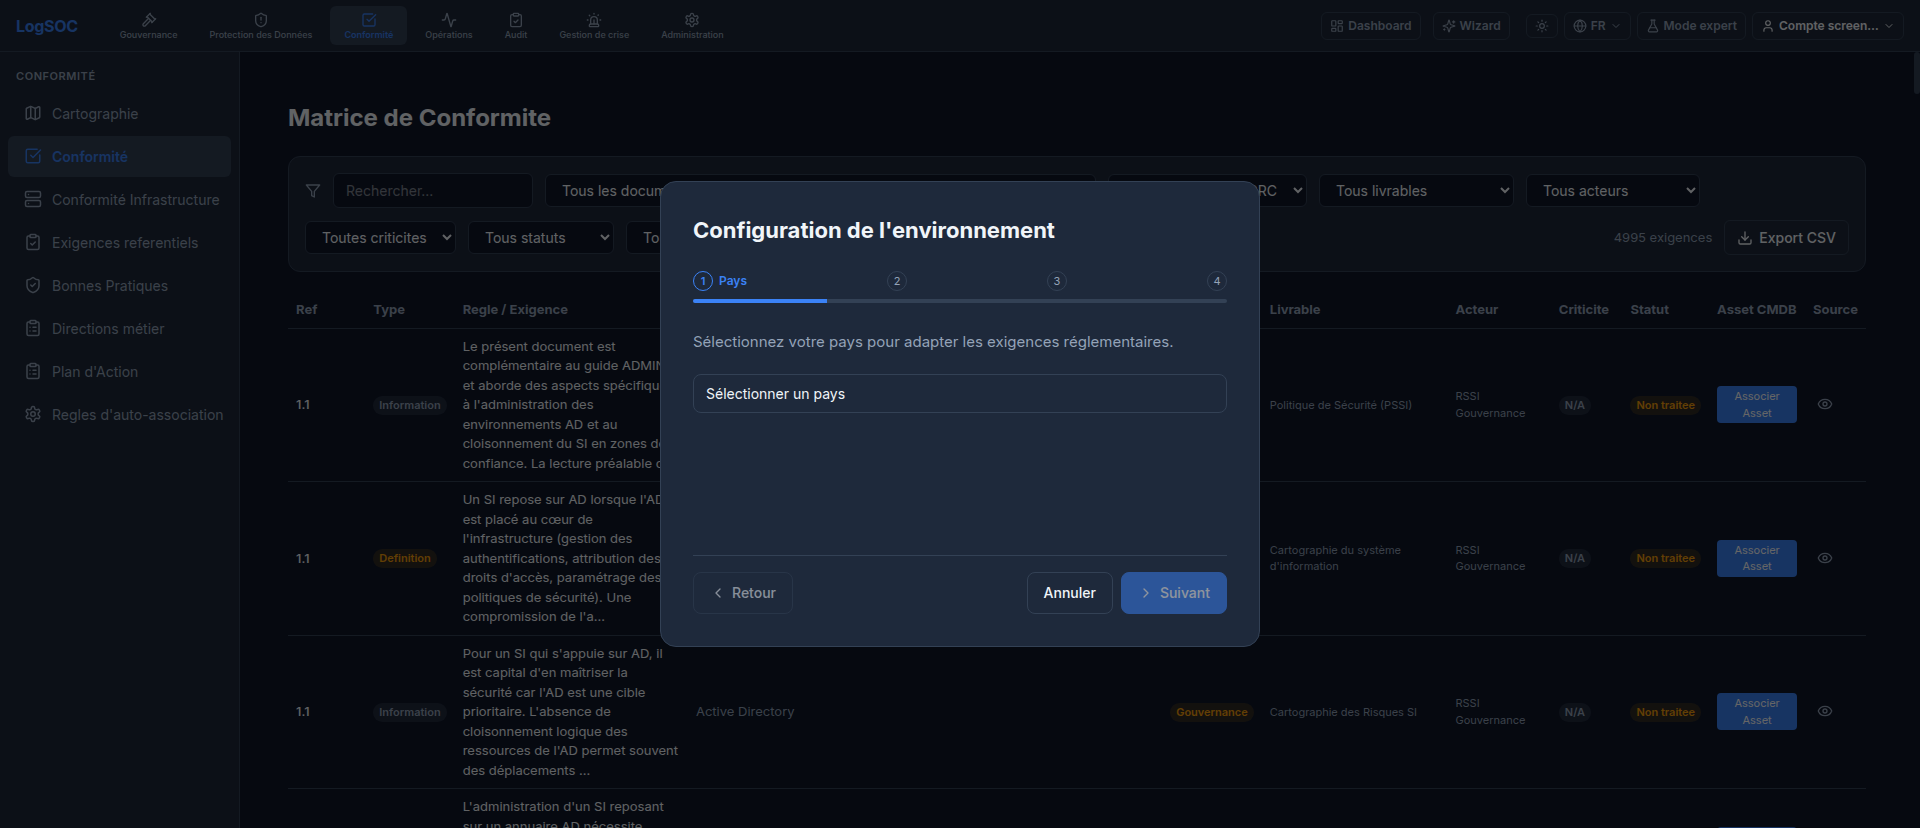
Référentiels ANSSI, NIS2, RGPD, DORA, ISO 27001, AI Act parsés par IA : près de 5 000 entrées dont 2 400 exigences actives, matrice de conformité, association automatique exigence↔actif, questionnaires aux directions métiers.
Gouvernance
105 livrables de gouvernance, génération de documents assistée par IA, édition OnlyOffice, circuit de signature électronique avec cachets PKCS#7 et validation par e-mail, rapports d’audit signés et scellés.
Gestion de crise
Sessions de crise avec timeline, war room, cellule et contacts, playbooks, chat IA d’assistance de crise, notifications réglementaires, postmortem. SOAR avec étapes d’approbation et exécutions tracées.
CMDB & inventaire
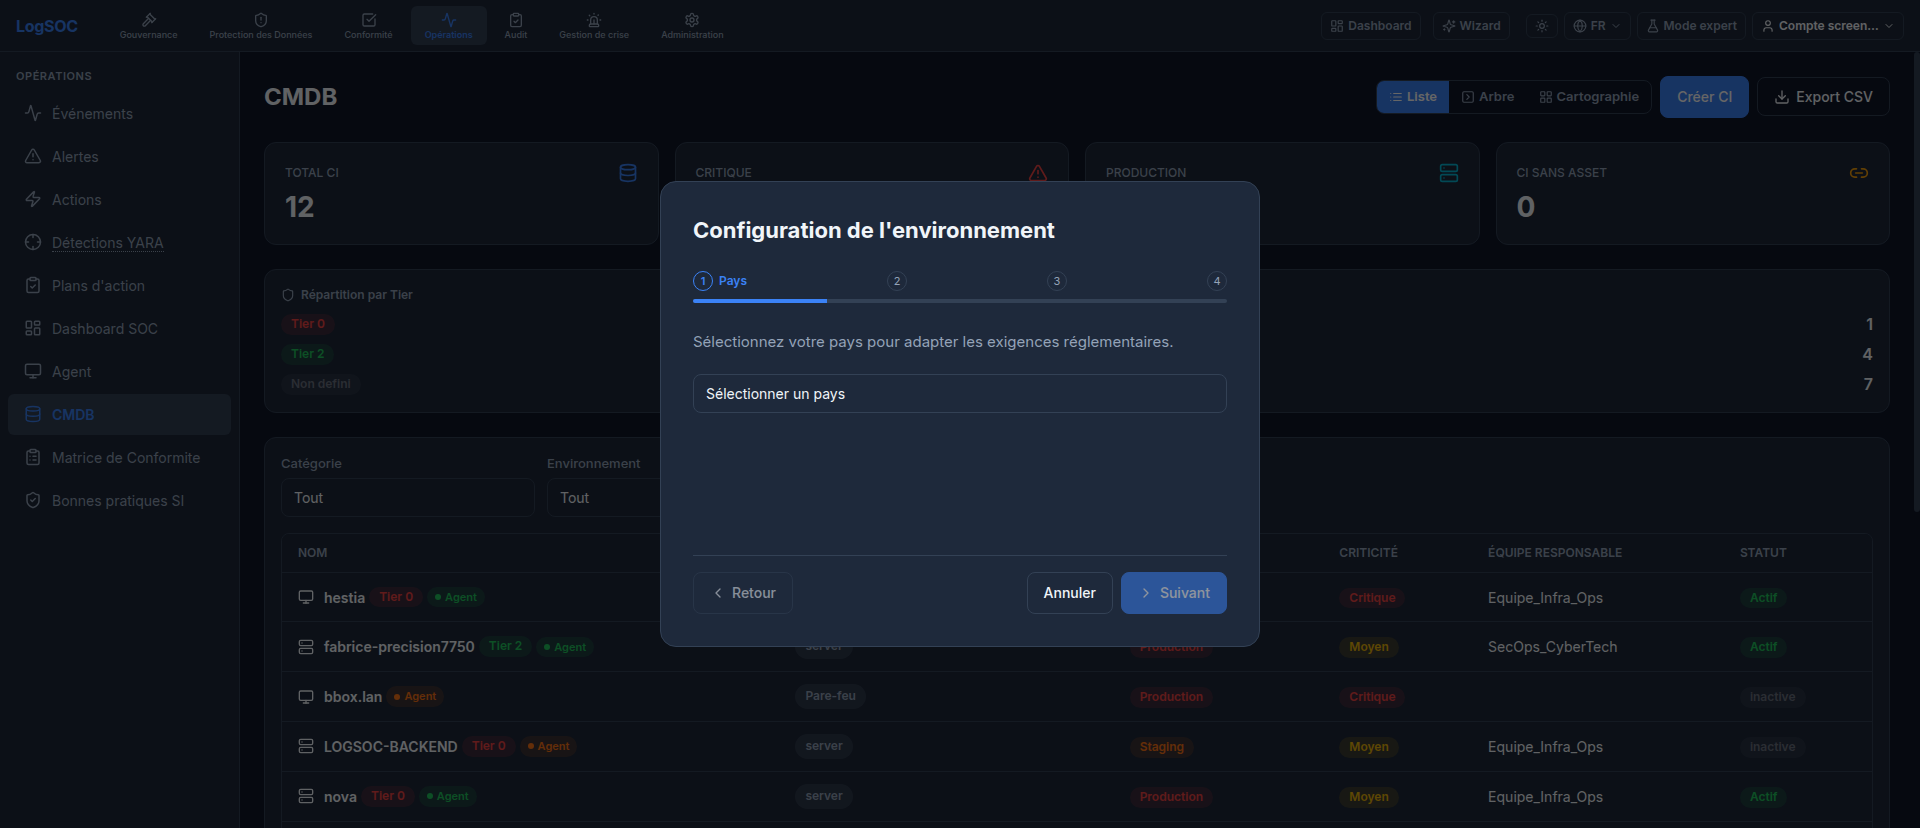
Actifs hiérarchiques, 37 types d’équipements, criticité héritée, scan réseau de découverte, dictionnaire de capacités, mappage cibles→actifs et plans d’action automatiques.
Architecture
Trois niveaux, une seule plateforme.
  Machines supervisées             Serveur applicatif              Frontal web
  -------------------             -------------------             ----------
  Agent Linux (C++17)   HTTPS     Backend FastAPI / uvicorn        Nginx (TLS)
   · eBPF (noyau)      ────────►   · 582 endpoints REST           Frontend React SPA
   · FIM fanotify      HMAC       · Enrichissement + corrélation      │
   · journald                     · File d'analyse IA                 │
                                 · Génération documents           /api/ + /ws/
  Agent Windows (ETW)             · Signature PKCS#7               proxy → backend
   · Windows Event Log                │
   · FIM asynchrone                   ▼
                                 ClickHouse (temps réel)
                                 MariaDB (données structurées)
                                 MinIO (archivage Parquet froid)
                                 OnlyOffice (documents)
Aperçu
La plateforme en images.
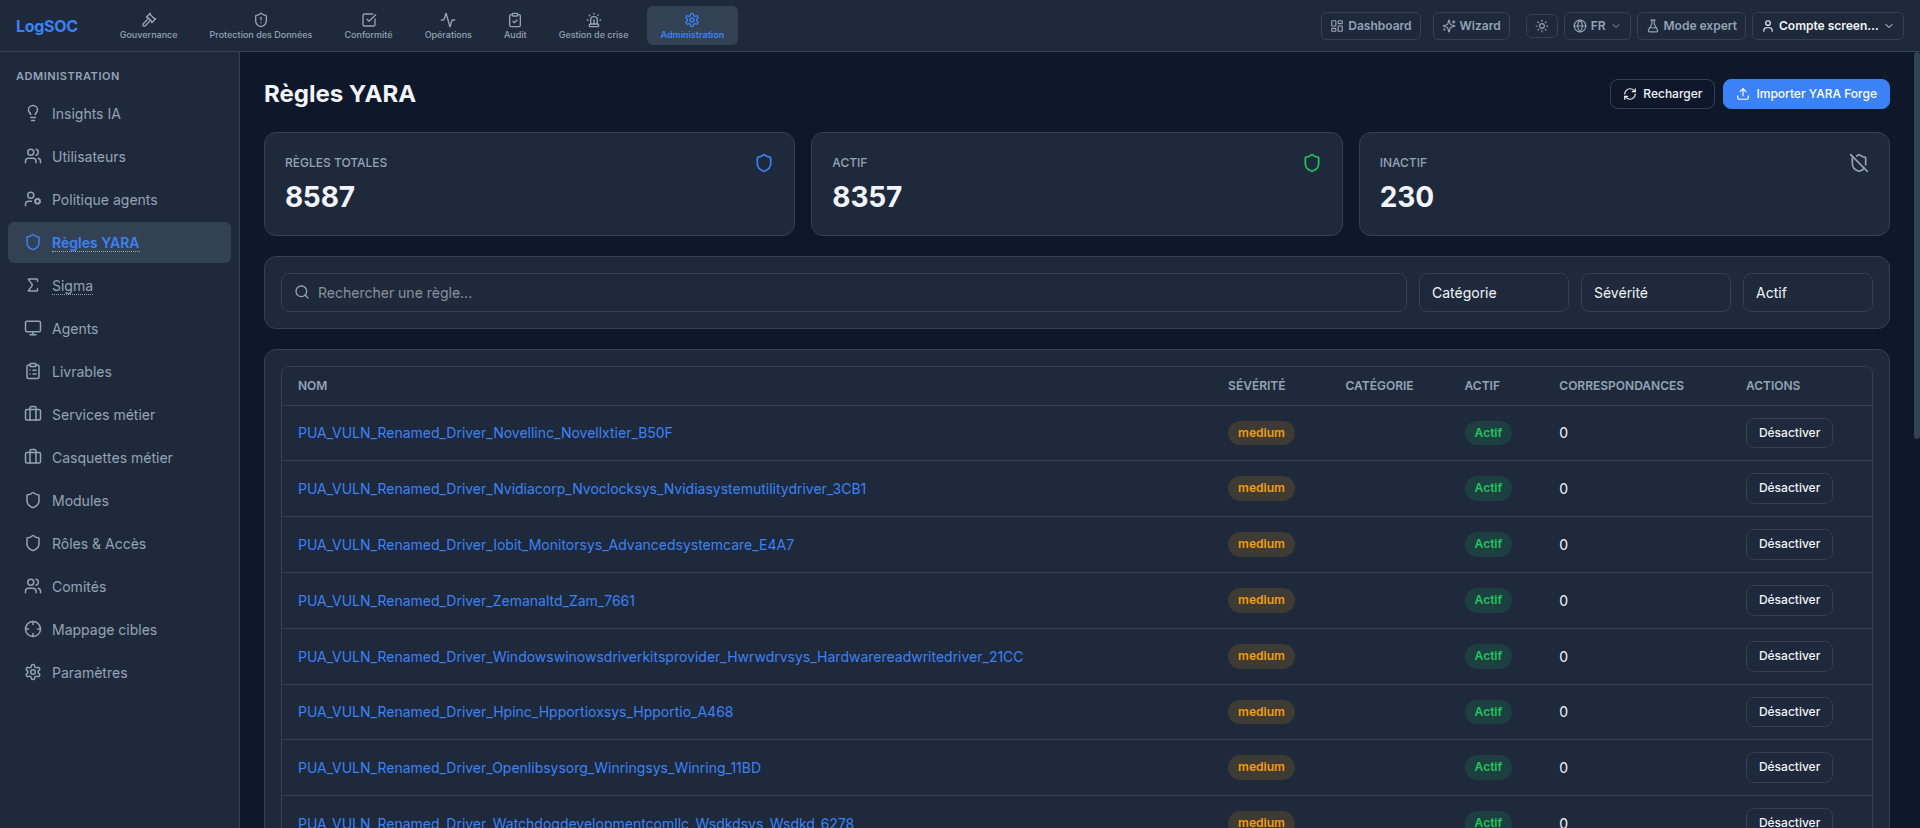
Chiffres clés
Un produit abouti, pas une maquette.
582
endpoints API REST, 73 modules de routage
96
pages applicatives, interface en 4 langues
~5 000
entrées de référentiels, 2 400 exigences actives
15
modules activables, 9 rôles, MFA + SSO
8 500+
règles YARA, 210 règles Sigma, 33 corrélations
90 j
de rétention chaude + archivage froid Parquet
IA intégrée
L’IA comme assistant, pas comme boîte noire.
L’analyse LLM est intégrée à chaque étape : lecture des référentiels, pré-remplissage des registres, assistance de crise, génération de documents de gouvernance. Le modèle est configurable — Ollama local pour rester 100 % autonome, ou Ollama Cloud selon vos besoins.
Commencez maintenant.
La documentation d’installation et le guide d’utilisation complet sont disponibles librement. LogSOC est open source : prenez-le, déployez-le, adaptez-le à vos besoins.
Essayer la démo en ligne Documentation d’installation